AI 伴侶服務最大的三起外洩,沒有一起涉及高明的攻擊。每一次,資料都是任何知道去哪裡找的人都能取得,或是從一個幾乎沒做資安的網站被拿走。這個模式值得了解。
三起外洩,三種傷害
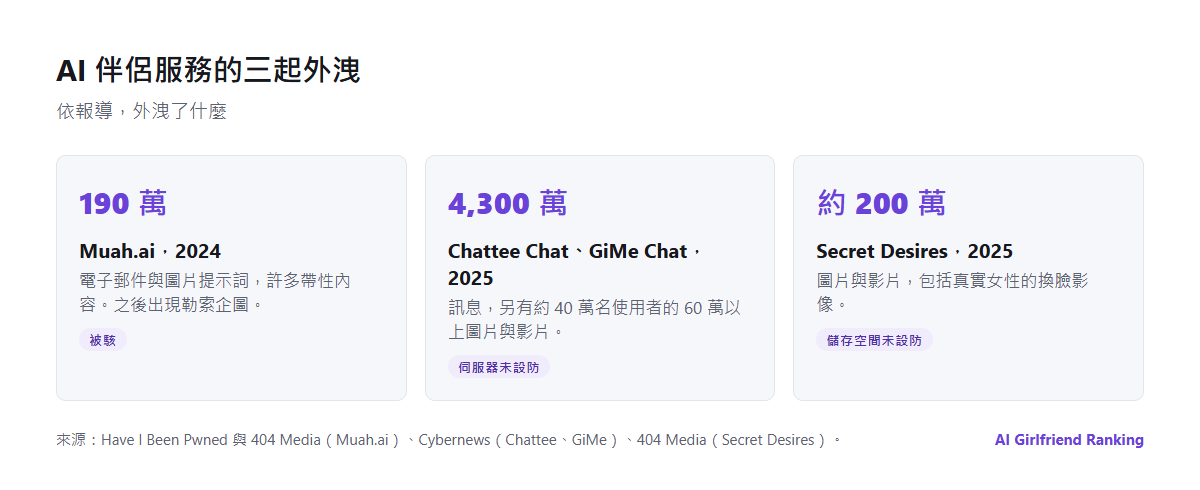
依報導,每起事件外洩了什麼。
Muah.ai,2024 年。一名駭客從這個「AI 女友」網站取得資料並交給記者。資料包含約 190 萬個電子郵件地址,以及使用者為生成圖片寫下的提示詞,許多帶有性內容,有些甚至描述虐待兒童。許多地址可連結到真實身分。資安研究人員 Troy Hunt 把這起事件以敏感外洩的類別加入 Have I Been Pwned,之後出現了針對資料中人們的勒索企圖。
Chattee Chat 與 GiMe Chat,2025 年。Cybernews 的研究人員發現,這兩款軟體的香港開發商有一台伺服器沒設密碼就開放存取。裡面有超過 4,300 萬則訊息,以及來自約 40 萬名使用者的 60 萬個以上圖片與影片,使用者以美國為主。其中沒有姓名或電子郵件,但有 IP 位址和裝置識別碼,還有購買紀錄,顯示有些使用者花了數千美元。這台伺服器是在已出現於搜尋暴露裝置的公開搜尋引擎之後才被關閉。
Secret Desires,2025 年。404 Media 的記者發現該平台的雲端儲存空間可公開存取。裡面有近兩百萬張圖片和影片,其中一大批是用換臉功能做的,把真實女性的照片(取自社群媒體、畢業照,甚至年鑑)放進露骨內容。公司被聯繫後約一小時內就鎖上了儲存空間。Secret Desires 是我們評測過的軟體之一;這起外洩與用過它圖片功能的人有關。
為什麼伴侶軟體是吸引人的目標
- 內容特別容易讓人受制於人。性聊天、幻想和生成圖片,是勒索的絕佳材料。
- 許多業者規模很小。快速成長、由小團隊打造的軟體,有時建在「用膠帶拼湊」的開源元件上,常常省略資安基本功。
- 一切都被存下來。服務需要你的歷史紀錄才能記得你,所以多年的文字不斷累積,請見你的 AI 女友軟體知道什麼。
- 圖片存在雲端儲存空間。設定錯誤的儲存桶,是整個網際網路上最常見的外洩原因之一。伴侶圖片如何儲存的細節,在你的圖片實際存在哪裡。
如果你認為自己受到影響
| 步驟 | 該怎麼做 |
|---|---|
| 1. 查詢 | 在 haveibeenpwned.com 搜尋你的電子郵件;敏感外洩需要你驗證信箱 |
| 2. 鎖緊 | 更改該服務以及你重複使用密碼之處的密碼;開啟雙重驗證 |
| 3. 分離 | 把帳號改用與你的姓名或工作無關的信箱 |
| 4. 預期有人聯繫 | 留意引用該外洩事件的勒索與網路釣魚信,事後很常見 |
| 5. 不要付錢 | 保留訊息,向警方和平台檢舉;付錢很少能讓對方停手 |
| 6. 圖片 | 如果涉及私密圖片,StopNCII.org 可協助在參與的平台上阻擋 |
| 7. 詢問 | 向公司查詢它持有你哪些資料並要求刪除,請見如何提出個資查詢請求 |
haveibeenpwned.com:可免費使用;敏感外洩需要驗證你的信箱。
在外洩發生前先降低損害
- 使用不含你姓名的獨立電子郵件。這是最有效的一步,因為它切斷了資料與你之間的連結。
- 絕不要把你的臉或可辨識身分的細節放進生成圖片或上傳內容。
- 別在聊天中放入真人的名字,尤其是伴侶、同事,以及任何出現在露骨情境裡的人。
- 刪除不再需要的東西。有些軟體可以刪除單一聊天或圖片;不存在的舊資料就不會外洩。刪除 AI 伴侶帳號說明了實際會移除什麼。
- 偏好會回答資安問題的軟體。在 Mozilla 2024 年的評測中,73% 的愛情聊天機器人業者完全沒說明如何處理資安漏洞。公布資安聯絡窗口的公司,至少預期會有人告訴它出了問題。
法律對公司的要求
在歐盟和英國,公司必須在 72 小時內向主管機關通報嚴重的個人資料外洩,並在風險高時通知受影響的使用者。美國多數州也有外洩通知法。在台灣,個人資料保護法規定你有查詢、閱覽、請求複製、更正、停止處理利用及刪除的權利(第 3 條),這些權利不能預先拋棄;該法在 2025 年 11 月公布了修正,會強化外洩通知義務並設立個人資料保護委員會,但施行日期尚未訂定。實際上,海外的小業者常常無視這些義務,所以自己去查 Have I Been Pwned,比等一封電子郵件更重要。
2024 和 2025 年令人不安的結論是:伴侶軟體裡的私密資料,安全程度只取決於公司裡最不謹慎的那位工程師。你無法稽核這一點,但你可以確保即使外洩,也追不到你的名字。